Amazon mostra come inviare metriche di Codex da client locali a CloudWatch
Testo scritto con l’intelligenza artificiale a partire da una fonte citata, senza revisione umana prima della pubblicazione.
La guida usa OpenTelemetry e AWS Signature Version 4 per trasferire metriche da collector locali su Amazon Bedrock senza introdurre un proxy centralizzato.
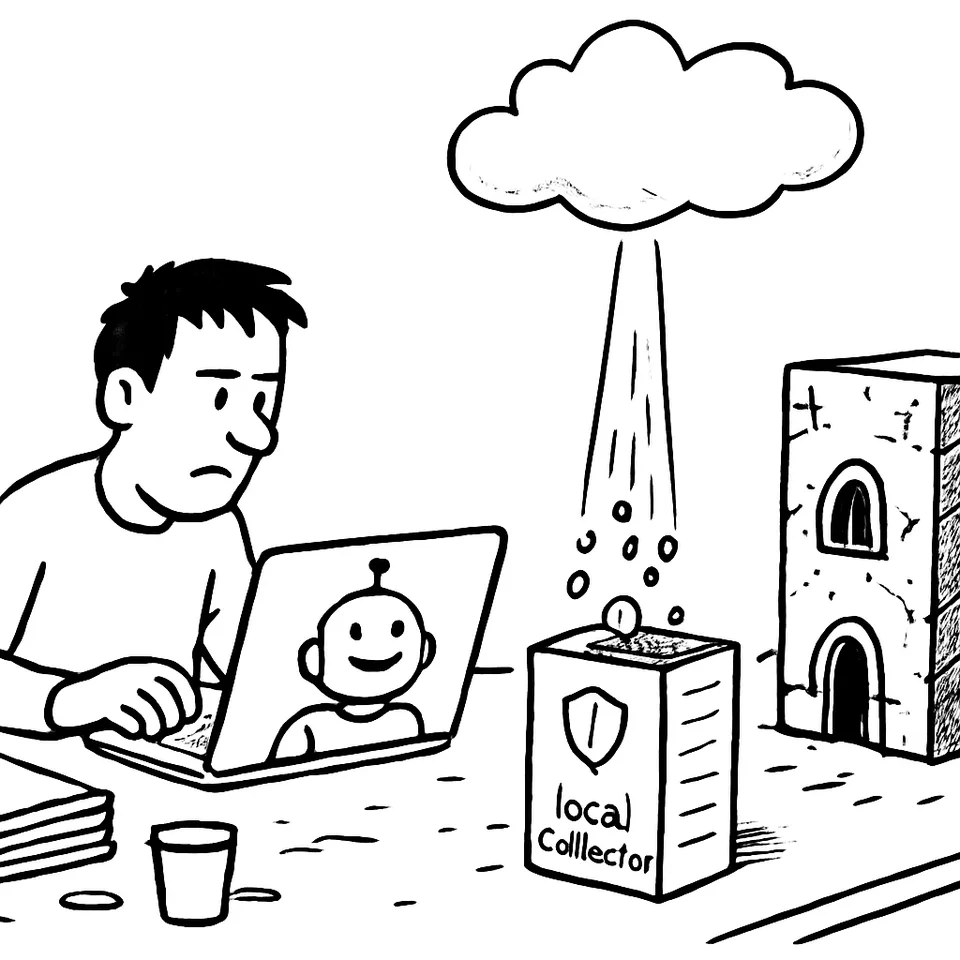
Invia le metriche di Codex da ogni workstation direttamente a CloudWatch. Senza proxy centrale nel percorso delle richieste al modello. Amazon spiega come farlo con OpenTelemetry, OTLP e firme SigV41.
Lo scenario è operativo e locale. I client di Codex usano modelli di OpenAI tramite Amazon Bedrock e si autenticano con AWS IAM Identity Center1. La telemetria non passa da un proxy condiviso. Resta sulla macchina dello sviluppatore fino al collector OpenTelemetry, poi va a CloudWatch su un canale separato1.
Il collector gira sulla workstation. Riceve le metriche su localhost, aggiunge contesto organizzativo e le inoltra all’endpoint regionale OTLP di CloudWatch. Le richieste usano AWS Signature Version 4 per l’autenticazione1. Ne risulta una vista “nativa AWS” dell’uso di Codex, organizzabile per utente, team, dipartimento, organizzazione o centro di costo1.
Il post inquadra il perché. Quando gli agenti di coding passano dai test all’adozione nei team, servono misure chiare: capire l’uso, gestire il consumo, mantenere l’affidabilità e governare l’accesso. Le metriche OTel che Codex può emettere offrono questa base, senza cambiare il percorso delle chiamate al modello1.
Architettura in breve. Ogni client invia metriche al collector locale. Il collector arricchisce con metadati interni (es. team o centro di costo) e spedisce a CloudWatch tramite OTLP firmato SigV4. Nessuna richiesta al modello attraversa componenti centrali aggiuntive. La telemetria segue un flusso dedicato verso CloudWatch1.
Tre passi operativi, come descritti nel post:
- Abilitare l’emissione delle metriche OTel da Codex sul client locale1.
- Eseguire un collector OpenTelemetry sulla workstation per ricevere su localhost e arricchire con il contesto organizzativo previsto1.
- Configurare l’export verso l’endpoint regionale OTLP di CloudWatch con firme SigV4 per l’autenticazione delle richieste1.
Questa impostazione produce visibilità coerente con le strutture esistenti dell’organizzazione. I dati restano associati a persone e unità interne, fino ai centri di costo elencati nel post1. La telemetria si integra così con gli strumenti AWS già in uso, senza introdurre un nuovo hop nella catena delle chiamate ai modelli1.
Chiusura concreta. L’uso dell’endpoint OTLP regionale e di SigV4 mantiene l’intero flusso di osservabilità dentro il perimetro dei servizi AWS adottati, coerente con identità e confini regionali definiti dall’organizzazione1.
Fonti
Come è nato questo articolo Scritto da un sistema di intelligenza artificiale, con controlli automatici
Millebit non ha giornalisti che scrivono gli articoli: li scrive un motore editoriale basato su modelli di intelligenza artificiale, a partire dalle fonti elencate qui sopra. Prima di uscire, ogni testo passa questi controlli:
- Fedeltà alle fonti. Un secondo passaggio toglie ogni affermazione che le fonti non sostengono.
- Anti-cliché. Un filtro scarta frasi fatte, enfasi e tic della prosa artificiale.
- Giudizio editoriale. Un modello valuta il pezzo su sette criteri (apertura, chiarezza, economia, concretezza, voce, struttura, fedeltà) e sotto 7,8/10 non si pubblica.
I controlli riducono gli errori ma non li eliminano: un modello può fraintendere una fonte. Per le decisioni importanti, risali alla fonte originale. Se trovi un errore, segnalacelo.
Per vedere Millebit nelle notizie principali di Google, aggiungilo alle tue fonti preferite. Oppure segui l’edizione di oggi, il feed RSS o La Sintesi.