Brume 2.1 pseudonimizza copie PostgreSQL mantenendo le foreign key
Testo scritto con l’intelligenza artificiale a partire da una fonte citata, senza revisione umana prima della pubblicazione.
Strumento open source (Apache 2.0) che crea estratti deterministici e referenzialmente integri per test, debug e demo, con configurazione versionabile.
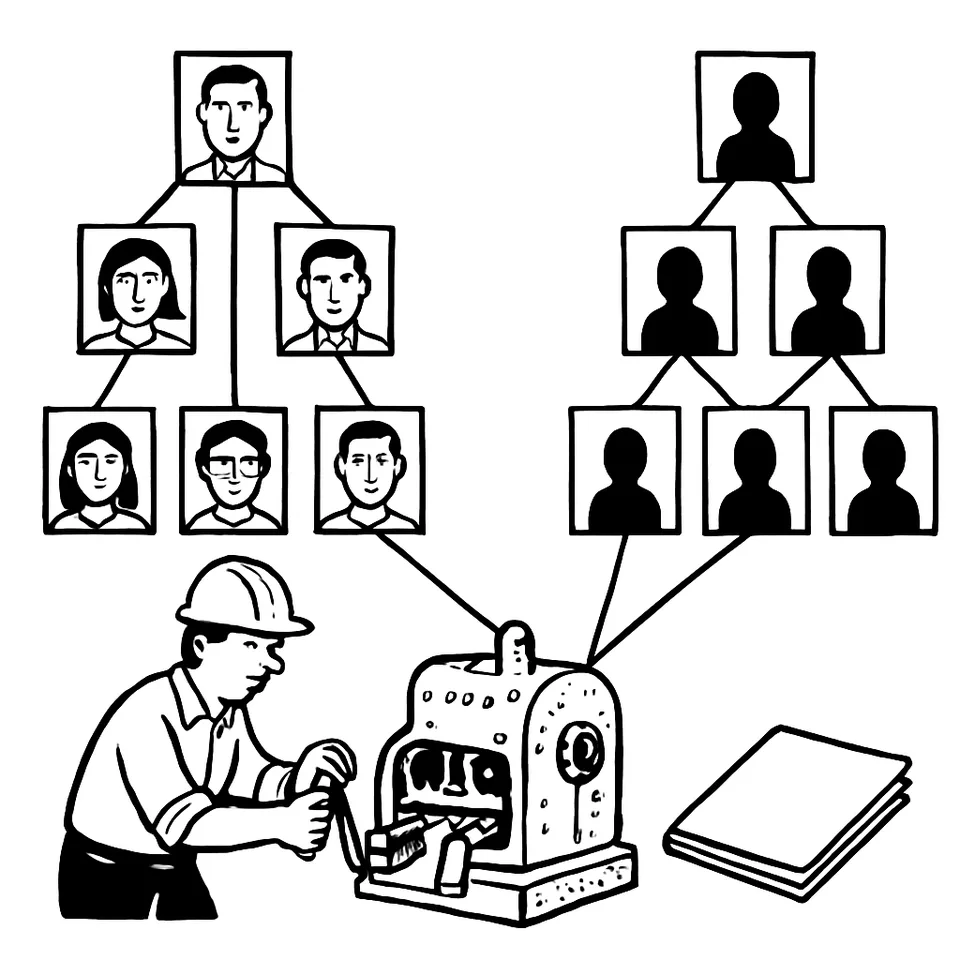
Brume 2.1 crea copie pseudonimizzate e deterministiche di database PostgreSQL per test, debug e demo, senza rompere le foreign key e con licenza Apache 2.01.
I team copiano produzione per riprodurre bug o preparare demo. Così escono dati personali reali. Gli script di masking classici spezzano l’integrità referenziale. Molti disattivano trigger, sospendono vincoli o riparano join a mano1.
Brume seleziona un sottoinsieme mirato dalla sorgente e lo copia su un database di destinazione o in un file .sql. Trasforma i dati personali al volo, prima della scrittura. Le foreign key restano valide end-to-end nella copia1.
Si possono applicare filtri espliciti, per esempio created_at >= '2025-01-01' o tenant_id = 42. Brume segue le foreign key verso genitori e figli, fino a una profondità configurabile, per costruire un estratto piccolo, auto-contenuto e coerente. Supporta anche colonne collegate senza vincolo formale: se lo stesso valore compare in tabelle diverse, come un’email in users e audit_logs, ottiene lo stesso pseudonimo ovunque1.
FAKE genera valori sintetici realistici. MASK mostra solo una parte. HASH applica un hashing unidirezionale. NULLIFY rimuove il dato. FPE_ID e FPE_UUID eseguono cifratura a conservazione di formato sugli identificatori. DATE_SHIFT sposta le date mantenendone la distribuzione1.
La configurazione vive in un file brume.yml. Il file descrive, tabella per tabella e colonna per colonna, la strategia da applicare. Usa tipi semantici come EMAIL, PHONE, IBAN, ADDRESS. Può indirizzare anche campi annidati con percorsi JSONB. Il file si tiene in controllo versione e si revisiona come codice, prima di ogni esecuzione1.
La pseudonimizzazione rientra tra le misure citate dagli articoli 25 e 32 del GDPR. Brume offre a DPO e team di sicurezza una descrizione verificabile e auditabile di come i dati personali vengono trasformati prima di lasciare produzione1.
La compatibilità copre PostgreSQL dalla versione 12 alla 18. I pacchetti sono disponibili su Debian e Ubuntu via apt, su RHEL e Fedora via dnf, e su macOS via Homebrew1.
Un vincolo operativo è esplicito: Brume legge solo dalla sorgente. Costruisce l’estratto sul target o genera il file .sql, con le trasformazioni già applicate1.
Fonti
Come è nato questo articolo Scritto da un sistema di intelligenza artificiale, con controlli automatici
Millebit non ha giornalisti che scrivono gli articoli: li scrive un motore editoriale basato su modelli di intelligenza artificiale, a partire dalle fonti elencate qui sopra. Prima di uscire, ogni testo passa questi controlli:
- Rilettura. Un passaggio toglie i tic della prosa generata da un modello, come i contrasti costruiti e le frasi che annunciano invece di informare, senza toccare fatti e fonti.
- Fedeltà alle fonti. Un passaggio dedicato toglie ogni affermazione che le fonti non sostengono. Valutazione su questo pezzo: 9,5/10.
- Anti-cliché. Un filtro scarta frasi fatte, enfasi e tic della prosa artificiale: superato.
- Giudizio editoriale. Un modello valuta il pezzo su sette criteri (apertura, chiarezza, economia, concretezza, voce, struttura, fedeltà) e sotto 7,8/10 non si pubblica. Questo articolo ha preso 8,3/10.
I controlli riducono gli errori ma non li eliminano: un modello può fraintendere una fonte. Per le decisioni importanti, risali alla fonte originale. Se trovi un errore, segnalacelo.
Per vedere Millebit nelle notizie principali di Google, aggiungilo alle tue fonti preferite. Oppure segui l’edizione di oggi, il feed RSS o La Sintesi.