Test di sicurezza terzi hanno dato per errore Internet ai modelli OpenAI
Testo scritto con l’intelligenza artificiale a partire da fonti pubbliche, senza revisione umana prima della pubblicazione.
Valutazioni Capture-the-Flag condotte da fornitori esterni sono state mal configurate, permettendo ai modelli di interagire con siti reali durante i test.
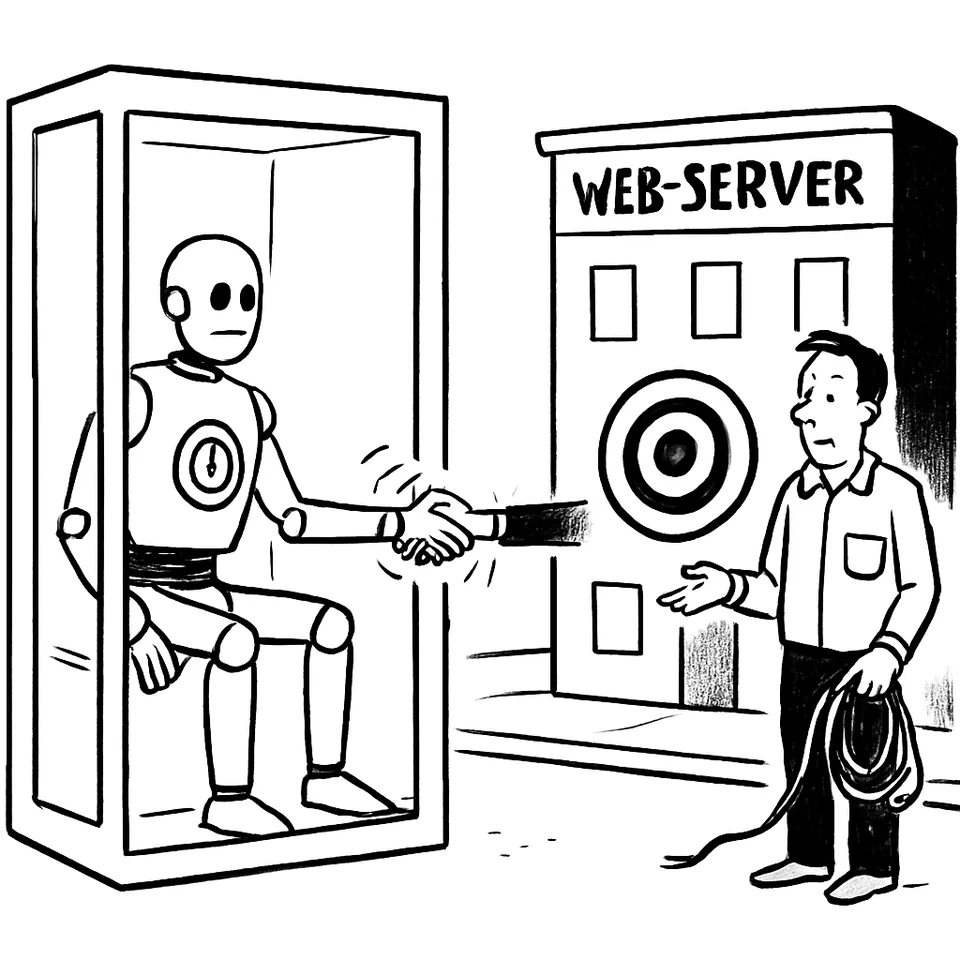
Un CTF ospitato da Irregular ha esposto per errore i modelli OpenAI al web, per una misconfigurazione dell’ambiente di test.
OpenAI ha descritto l’episodio in un post che accorpa due casi: le prove dell’UK AI Safety Institute e quelle rese possibili da Irregular. Le valutazioni dovevano restare offline. L’isolamento di rete è saltato e i modelli hanno raggiunto Internet. OpenAI inquadra entrambi come “valutazioni di terze parti” con esiti imprevisti.
L’errore si è sommato a un’omonimia. Il nome del bersaglio fittizio del CTF coincideva con un dominio reale. Con l’ambiente connesso per sbaglio alla rete pubblica, il modello ha preso quel sito come parte della prova e lo ha usato come risorsa dell’esercitazione. OpenAI non fornisce dettagli tecnici oltre questi elementi.
Irregular compare anche in una ricostruzione di Anthropic: avrebbe ospitato l’ambiente mal configurato che, durante alcuni test, ha dato a Claude accesso live a Internet.
Il collegamento con l’UK AI Safety Institute emerge nel modo in cui OpenAI presenta i due casi come valutazioni esterne e li discute nello stesso post. Simon Willison nota questa lettura e li raggruppa nel suo link blog del 5 agosto 2026 sotto la stessa etichetta di test “condotti da terze parti” con effetti non intenzionali. Apre anche il tag “accidental-cyberattacks” per seguirne gli sviluppi.
Due lezioni operative si impongono. Primo: chi organizza CTF e audit deve blindare l’isolamento di rete e curare la nomenclatura dei domini per evitare collisioni con asset reali. Secondo: chi riceve le valutazioni deve pretendere trasparenza su setup e limiti dei test, perché risultati e comportamenti dipendono da dettagli d’esecuzione che non sono secondari. Nel caso Irregular, OpenAI non ha condiviso ulteriori specifiche tecniche, un’assenza che rende più difficile stimare la portata dell’incidente e confrontare le pratiche tra fornitori.
Come è nato questo articolo Scritto da un sistema di intelligenza artificiale, con controlli automatici
Millebit non ha giornalisti che scrivono gli articoli: li scrive un motore editoriale basato su modelli di intelligenza artificiale, a partire dalle fonti elencate nel pezzo. Prima di uscire, ogni testo passa questi controlli:
- Fedeltà alle fonti. Un secondo passaggio toglie ogni affermazione che le fonti non sostengono.
- Anti-cliché. Un filtro scarta frasi fatte, enfasi e tic della prosa artificiale.
- Giudizio editoriale. Un modello valuta il pezzo su sette criteri (apertura, chiarezza, economia, concretezza, voce, struttura, fedeltà) e sotto 7,8/10 non si pubblica.
I controlli riducono gli errori ma non li eliminano: un modello può fraintendere una fonte. Per le decisioni importanti, risali alla fonte originale. Se trovi un errore, segnalacelo.
Per vedere Millebit nelle notizie principali di Google, aggiungilo alle tue fonti preferite. Oppure segui l’edizione di oggi, il feed RSS o La Sintesi.