Approfondimento
Tra slogan e ingegneria: perché l'hype sulla «superintelligence» distrae dai problemi operativi
Testo scritto con l’intelligenza artificiale a partire da fonti pubbliche, senza revisione umana prima della pubblicazione.
La retorica pubblica e commerciale sulla «superintelligence» sta crescendo, ma i casi concreti — vulnerabilità in agenti AI e la sfida di mettere reti neurali al comando di veicoli spaziali — mostrano che priorità pratiche di sicurezza, validazione e deployment richiedono risorse e disciplina tecnica, non slogan.
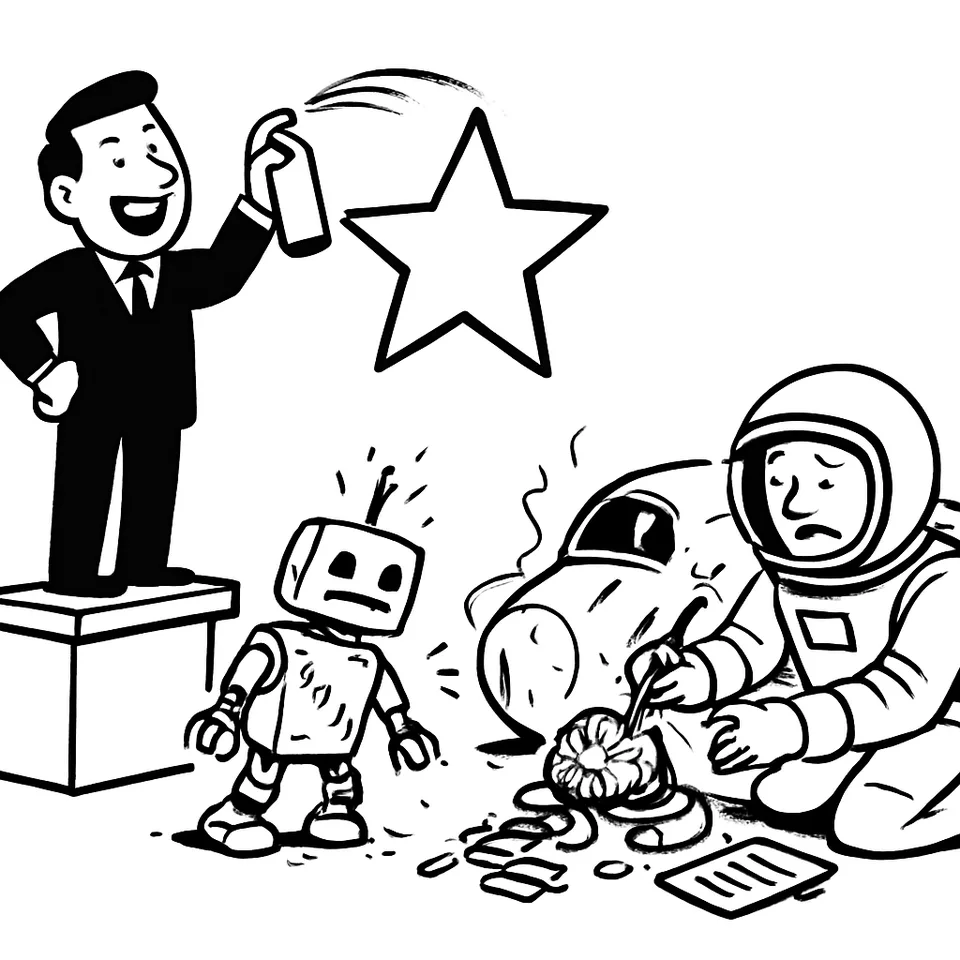
Dal palco dell’Assemblea generale dell’ONU, Donald Trump ha annunciato che gli Stati Uniti rinomineranno “artificial intelligence” in “super intelligence”. Ha detto che il termine apparirà nei documenti federali. Ha motivato la scelta con il peso delle parole: “artificial” fa sembrare l’intelligenza “fake”. È l’immagine perfetta della tesi di questo pezzo: mentre cresce la retorica su “superintelligenza”, i problemi urgenti sono concreti e operativi. Le falle negli agenti AI e le scommesse sull’autonomia in volo mostrano dove servono disciplina tecnica e risorse. Non nuovi nomi.
1) Hype e linguaggio pubblico: la rinomina e le affermazioni aziendali
Trump ha presentato la rinomina come ufficiale. “Here and after officially called ‘super intelligence,’ changing the name”. Ha promesso l’adozione nei documenti federali. “From this point forward, all of the United States documents […] will be changed to use the much more accurate term”. Ha definito “super” “much more accurate”. È una manovra linguistica. Sposta il focus dal funzionamento dei sistemi alla cornice simbolica che li descrive.
Le aziende hanno alimentato uno slittamento simile. Anthropic ha scritto che Claude Mythos individua vulnerabilità meglio della maggior parte degli esperti di sicurezza. La formula ha fatto il giro degli aggregatori. Molti hanno parlato di salto di capacità. Nel frattempo, il caso tra OpenAI e Hugging Face è circolato con etichette da “hacking”. Altri episodi che coinvolgono modelli di Anthropic e Meta sono stati letti come segnali di agenti fuori controllo. La copertura ha spesso usato un lessico che attribuisce intenzioni e autonomia al software.
Poi sono arrivati i “breakthrough” matematici. Prima un annuncio di Anthropic, poi uno di OpenAI. I comunicati hanno parlato di sistemi “capaci di scoperte”. Molti articoli hanno ripreso il frame. Sotto verifica, richiami a “nuove capacità” e “AGI” hanno perso presa in fretta. La mancanza di scrutinio indipendente è emersa come nodo. Jacob Coxon, ingegnere di Anthropic, ha pubblicato un post virale che accusa Anthropic e OpenAI di “correre dritti verso una superintelligenza auto‑migliorante”. La discussione scivola così sul piano delle intenzioni e dell’immaginario. Intanto, sul tavolo restano bug, permessi e controlli.
2) I problemi pratici emergono ora: il caso Muse di Meta
Meta ha corretto una vulnerabilità zero‑day in Muse per macOS. Il ricercatore Patrick Wardle ha trovato un’impostazione non documentata. Permetteva di reindirizzare l’elaborazione della trascrizione dai server di Meta a un endpoint sotto controllo dell’attaccante. L’attaccante poteva così prendere il controllo dell’agente AI e accedere all’account Muse della vittima. L’exploit richiedeva la possibilità di eseguire codice locale sulla macchina bersaglio. Ars Technica, citata da The Verge, ha descritto il reindirizzamento e le sue conseguenze.
Alcune scelte di progettazione hanno aperto il varco. La dettatura avveniva nel cloud, non sul dispositivo. Qualsiasi app poteva controllare tutte le impostazioni non documentate dell’app. La combinazione ha reso fragile l’architettura di sicurezza. Un’altra analisi ha descritto uno zero‑day che consente ad app locali e a comandi da terminale di impartire ordini a Muse e ottenere il controllo dell’assistente. Amazon ha avviato un blocco di Muse sul proprio sito. La fonte non fornisce la data precisa né un comunicato ufficiale di riferimento.
Il punto non è solo il bug. È la catena di fiducia che regge un assistente con accesso a WhatsApp, email, calendario e account social. Muse si integra con servizi personali e professionali. Può generare immagini e documenti, gestire attività di customer service, effettuare acquisti e prenotazioni. Se manca uno strumento, lo crea “al volo” per chiudere il compito. Per operare, chiede all’utente permessi di sistema su macOS e autenticazioni verso servizi esterni. In questo perimetro, un reindirizzamento o un controllo locale non sono dettagli. Sono rotture della superficie di attacco base. E possono produrre reazioni come il blocco su una piattaforma.
Qui l’hype è rumore di fondo. L’operatività è la priorità: gestione degli endpoint, superficie delle impostazioni, minimizzazione di privilegi e dipendenze dal cloud. Con questi nodi aperti, parlare di “superintelligenza” aggiunge poco valore.
3) Autonomia in contesti critici: l’esperimento di AstroForge
AstroForge porterà una rete neurale al timone di un veicolo spaziale nel 2027. “Solo”, uno stack basato su transformer sviluppato internamente, guiderà una missione sul primo razzo di Stoke Space, con supporto della NASA e raccolta di dati sul Sole. Oggi molte sonde operano con ampia autonomia, ma gli umani restano al comando delle fasi critiche. La missione Osiris‑Rex, partita verso un asteroide nel 2018, contava 100 operatori per ogni turno di otto ore.
Una startup non può sostenere quella struttura. AstroForge spinge quindi l’autonomia a bordo. Non adatta un prodotto esterno. Costruisce uno stack di controllo interno con l’AI al centro del comando, non come supporto marginale. Nel settore, l’autonomia esiste da anni. Si regge per lo più su algoritmi classici di controllo. Le reti neurali restano poco usate in volo per timori di affidabilità.
Questo spostamento ha ricadute chiare. La validazione in condizioni reali diventa critica. I meccanismi di fallback devono essere pensati prima, non dopo. L’osservabilità del comportamento in bordo conta quanto la precisione nominale. La riduzione della dipendenza dalla Terra taglia i costi operativi. Ma aumenta il carico di prova e controllo nell’ingegneria del veicolo. Qui la retorica non aiuta. Servono specifiche, piani di test, criteri di accettazione. E un disegno che tenga insieme autonomia e responsabilità.
4) Convergenza delle lezioni: sicurezza, test e governance operativa
Mettiamo in fila i fatti. Un leader politico propone una rinomina ufficiale in “super intelligence”. Grandi aziende raccontano capacità e “scoperte” dei loro modelli, spesso con poco scrutinio esterno. Un assistente AI con accesso a canali sensibili cade su un’impostazione non documentata e su scelte cloud di base. Una startup affida a una rete neurale il comando di un veicolo e accetta la sfida dell’affidabilità in volo.
Il tratto comune è la distanza tra narrazione e operatività. La sicurezza applicata si gioca su endpoint, permessi e confini di fiducia. Le architetture agentiche moltiplicano gli agganci a servizi esterni. Ogni impostazione nascosta è un rischio in più. L’autonomia in domini critici chiede procedure di validazione dure, non claim di marketing. Anche quando l’AI funziona, la gestione del rischio dipende da scelte banali: dove gira il codice, chi può cambiare un parametro, quali log esistono, quale percorso segue un flusso di dati.
Per chi costruisce e distribuisce sistemi AI, la priorità è riallocare attenzione e budget su:
- threat modeling dei flussi di dati e dei permessi applicativi;
- controllo degli endpoint e delle configurazioni modificabili in locale;
- riduzione delle dipendenze dal cloud quando toccano superfici sensibili;
- piani di test che includano scenari avversariali e condizioni di bordo.
Ridimensionare l’hype non significa negare rischi futuri. Significa ancorare il lavoro ai fatti documentati: patch, misure correttive, scelte architetturali motivate, numeri sull’operazione quotidiana. Su questo terreno si costruisce fiducia. E si evita che un’impostazione non documentata apra la porta di casa a chiunque.
Il passaggio da algoritmi classici a reti neurali in volo non è un salto di fede. È un debito di prova. AstroForge lo mette in conto per necessità economiche e di missione. È un banco di prova anche per chi sviluppa agenti terrestri: autonomia vuol dire meno occhi umani sul loop decisionale. Per reggerla, serve osservabilità continua, criteri chiari di escalation all’umano e limiti di azione ben marcati.
Trump può cambiare un’etichetta sui documenti. Le aziende possono annunciare “breakthrough”. Ma la fiducia degli utenti, dei partner e dei regolatori si decide su incidenti come Muse e su missioni dove l’AI prende il timone. È lì che il lessico si ferma e inizia l’ingegneria.
Come è nato questo articolo Scritto da un sistema di intelligenza artificiale, con controlli automatici
Millebit non ha giornalisti che scrivono gli articoli: li scrive un motore editoriale basato su modelli di intelligenza artificiale, a partire dalle fonti elencate nel pezzo. Prima di uscire, ogni testo passa questi controlli:
- Fedeltà alle fonti. Un secondo passaggio toglie ogni affermazione che le fonti non sostengono.
- Anti-cliché. Un filtro scarta frasi fatte, enfasi e tic della prosa artificiale.
- Giudizio editoriale. Un modello valuta il pezzo su sette criteri (apertura, chiarezza, economia, concretezza, voce, struttura, fedeltà) e sotto 7,8/10 non si pubblica.
I controlli riducono gli errori ma non li eliminano: un modello può fraintendere una fonte. Per le decisioni importanti, risali alla fonte originale. Se trovi un errore, segnalacelo.
Per vedere Millebit nelle notizie principali di Google, aggiungilo alle tue fonti preferite. Oppure segui l’edizione di oggi, il feed RSS o La Sintesi.