Sicurezza informatica
AOS elimina shell, SSH e interpreti e avvia solo immagini Verity firmate
Amutable Foundations descrive un sistema immagine che riduce vettori d'attacco imponendo immagini firmate nel keyring Verity.
Gli articoli di Millebit sono scritti con l’intelligenza artificiale a partire da fonti citate in ogni pezzo. Come lavoriamo
Vulnerabilità, patch, attacchi, malware, violazioni di dati e difese: la cybersecurity.
Sicurezza informatica
Due versioni malevole sono rimaste nello store di Cursor per circa 11 ore e hanno aggiunto una chiave svc-telemetry su macOS e Windows.
Sicurezza informatica
Il monitoraggio 31 ottobre, 6 novembre registra 1.097 indicatori di compromissione e un picco di phishing sulle multe con brand istituzionali abusati.
Sicurezza informatica
AlmaLinux, Debian, Fedora, Oracle, Red Hat, SUSE, Slackware e Ubuntu hanno rilasciato aggiornamenti di sicurezza per una lunga lista di pacchetti critici.
Sicurezza informatica
Un comportamento introdotto in musl nel 2012 e la gestione delle verifiche di OpenSSH dal 2016 permettono l'accesso a account 'password-locked' su Alpine e altre immagini musl-based.
Sicurezza informatica
Il servizio trova, prova con exploit in sandbox e propone patch automatizzabili; la fatturazione combina linee di codice protette e un costo per unità di inference, con impatti economici sulle grandi codebase.
Sicurezza informatica
Il 2 novembre 2026 Google e partner hanno neutralizzato XCPE, backdoor preinstallata che Google attribuisce con alta confidenza a Videostrong Technology e che ha enrolato oltre 1,3 milioni di dispositivi.
Sicurezza informatica
Un ricercatore ha trovato una password per un database nell'app mobile: il database conteneva nomi, email, date di nascita, numeri di telefono, CAP e altri campi sensibili.
Sicurezza informatica
Su sistemi Linux basati su musl, inviando una password più lunga di 256 byte si può ottenere il simbolo '*' e sbloccare account che avevano la password disabilitata.
Sicurezza informatica
PortSwigger ha aggiunto una skill che automatizza l'escalation da HTTP request header injection a CRLF-Powered Desync e può produrre redirect verso domini controllati con un singolo prompt.
Sicurezza informatica
Hacker hanno manomesso i sistemi di telecontrollo dei banchi frigoriferi: l’emergenza ha interessato più paesi europei, la Polizia Postale indaga.
Sicurezza informatica
Protocolli come Helios ed ElectionGuard migliorano verificabilità, ma non eliminano la necessità di catena di custodia e audit cartacei nelle elezioni generali.
Sicurezza informatica
Una coalizione di società di sicurezza con la National Police Agency giapponese ha interrotto un network di dispositivi preinstallati con il backdoor XCPE, usato per creare proxy e nascondere traffico malevolo.
Sicurezza informatica
Quattro piani con differenze su dispositivi, backup cloud e funzionalità come VPN, protezione minori e monitoraggio del dark web.
Sicurezza informatica
La nuova versione risolve una vulnerabilità presente in tutte le release precedenti: gli utenti devono aggiornare subito; la patch è compatibile con Postgres 14-19.
Sicurezza informatica
Le protezioni non configurabili bloccano NTLM, credenziali memorizzate e vecchi Kerberos: testare prima le dipendenze operative.
Sicurezza informatica
Il numero speciale del Pragmatic Engineer segnala otto chiavi private di eMudhra esposte con rischio MITM e server PHP non patchati vulnerabili a remote code execution.
Sicurezza informatica
Il rivenditore ha rimosso il software non autorizzato, notificato l'ICO e sta contattando i clienti che hanno ordinato in una finestra di tempo non precisata.
Sicurezza informatica
2,5 ore con Declan Middleton per imparare ricognizione, exploit web e scripting su una macchina CTF dedicata.
Sicurezza informatica
Cloudflare registra +208% di attacchi sotto 1 Gbps e sotto 10 minuti, mentre gli eventi oltre 1 Tbps scendono del 69% rispetto al trimestre precedente.
Sicurezza informatica
L'istanza è stata ricostruita da zero e tutte le password resettate dopo tentativi di sfruttamento il 20 e 21 ottobre, senza prove certe di compromissione ma trattando l'evento come tale.
Sicurezza informatica
Exploit esplorativi su CVE-2026-101767 e un zero-day PeopleSoft multi‑difetto mantengono il rischio anche dopo gli aggiornamenti.
Sicurezza informatica
Il registrar britannico segnala un'intrusione del 18 settembre che ha compromesso nomi, telefoni, partite IVA e informazioni prodotto ottenute via API.
Sicurezza informatica
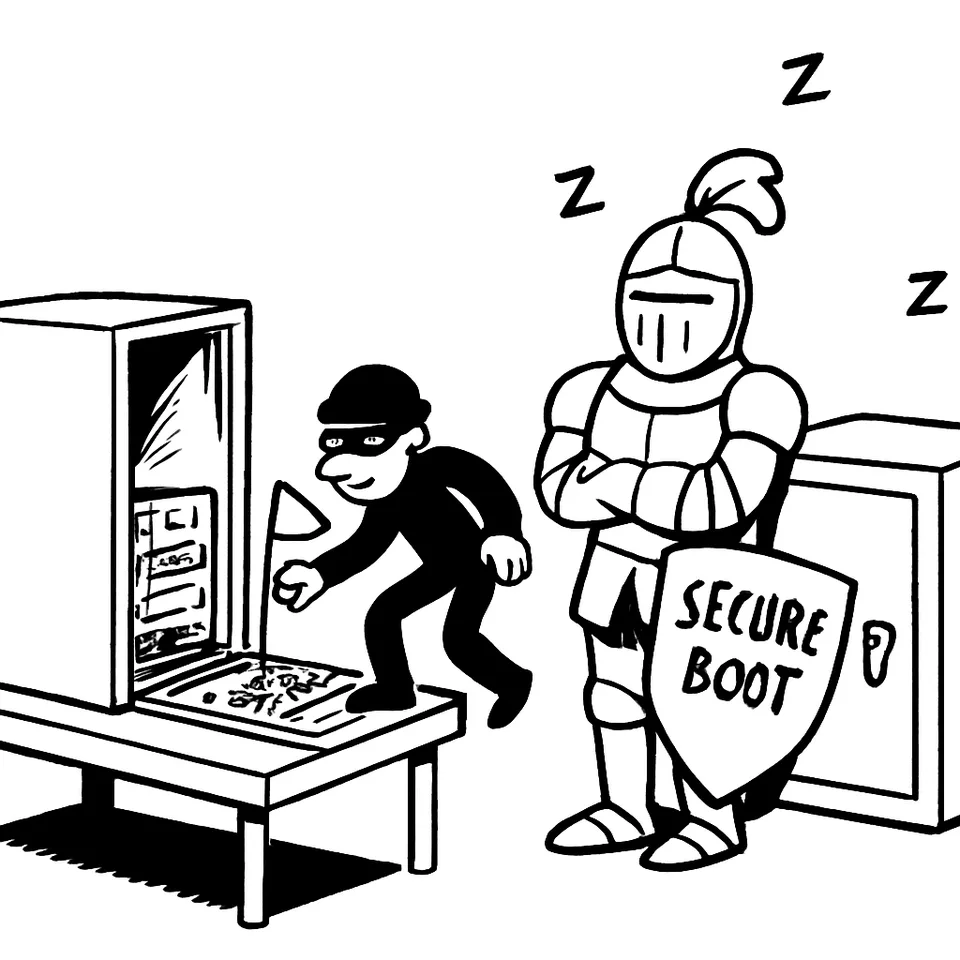
Una vulnerabilità di corruzione di memoria in un componente ICMP di EDK II, tracciata come CVE-2026-97631, consente esecuzione di codice durante il boot prima di Secure Boot e TPM.